
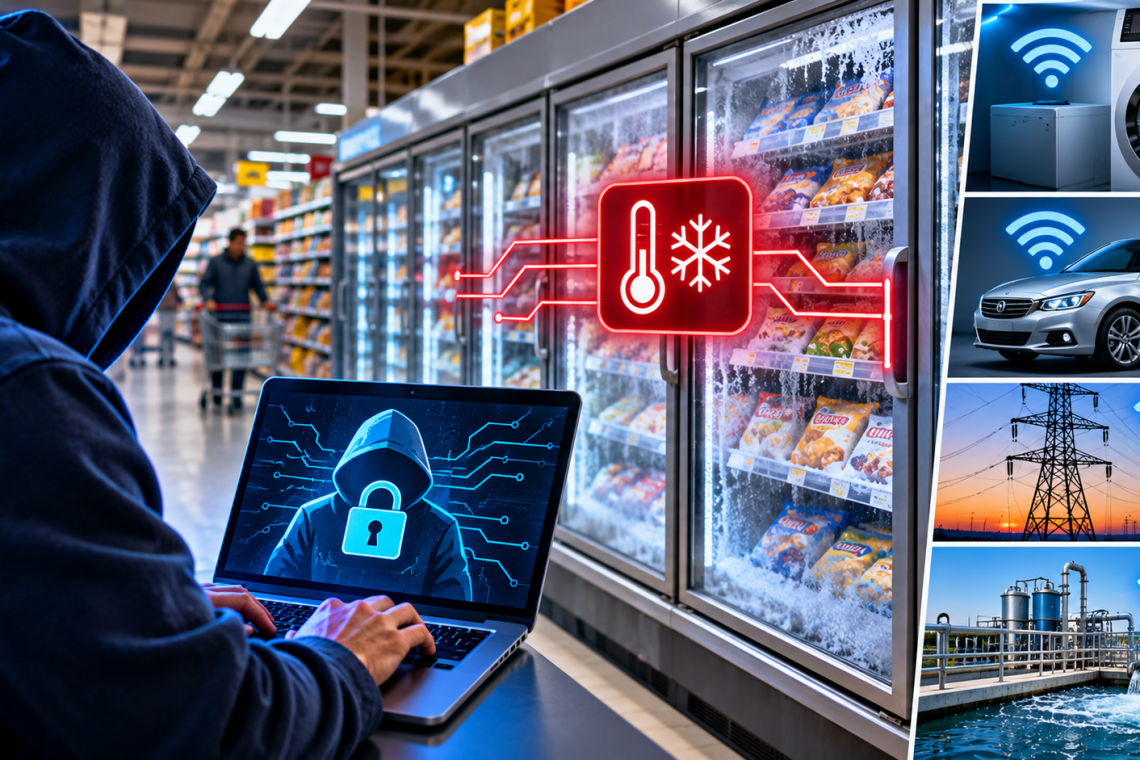
Un presunto ciberataque contra sistemas de refrigeración de supermercados europeos volvió a encender las alarmas sobre la seguridad de los equipos conectados. Heladeras, cámaras frigoríficas, autos, fábricas y hasta sistemas de agua y energía forman parte de un mundo cada vez más conectado y, por lo tanto, expuesto a nuevos riesgos.
La imagen parece salida de una película: un pirata informático ubicado a cientos o miles de kilómetros consigue modificar el funcionamiento del congelador de un supermercado y provoca que los alimentos pierdan la cadena de frío.
Sin embargo, la creciente digitalización de máquinas y electrodomésticos hace que escenarios que años atrás parecían ciencia ficción hoy formen parte de las preocupaciones de los especialistas en ciberseguridad.
Supermercados europeos se vieron afectados por un presunto ciberataque relacionado con sistemas de refrigeración y control, un episodio que volvió a plantear una pregunta mucho más amplia: si un congelador puede estar expuesto, ¿qué ocurre con el resto de las máquinas conectadas a internet?
La respuesta requiere evitar dos extremos.
No todo aparato conectado puede ser controlado fácilmente por un hacker, pero prácticamente cualquier dispositivo que tenga acceso a una red puede convertirse potencialmente en una puerta de entrada si existen vulnerabilidades, configuraciones deficientes o contraseñas inseguras.
La revolución silenciosa de los objetos conectados
Heladeras, lavarropas, televisores, cámaras de seguridad, sistemas de calefacción y aire acondicionado, cerraduras, alarmas y hasta lámparas forman parte del denominado Internet de las Cosas (IoT).
La misma transformación ocurrió a una escala mucho mayor dentro de empresas e industrias.
Una cámara frigorífica de un supermercado, por ejemplo, puede disponer de sensores que informan permanentemente su temperatura.
Si aparece una anomalía, el sistema puede enviar una alerta a una central de mantenimiento. Incluso es posible modificar determinados parámetros sin necesidad de que un técnico se encuentre físicamente frente al equipo.
La ventaja es enorme.
Pero cada conexión incorpora también una superficie adicional que debe protegerse.
Un congelador ya no es solamente un congelador
En los supermercados modernos, la refrigeración puede formar parte de complejos sistemas de administración de edificios.
Temperatura, consumo eléctrico, iluminación, ventilación y climatización pueden encontrarse integrados en plataformas capaces de ser supervisadas a distancia.
El problema aparece cuando alguno de esos sistemas queda expuesto directamente a internet, utiliza software antiguo, mantiene configuraciones inseguras o depende de credenciales fáciles de obtener.
Investigadores de UK Cyber Defence identificaron más de 800 interfaces relacionadas con refrigeración y sistemas de control de edificios vinculados a minoristas británicos que podían ser accesibles a través de internet.
Esto no significa que todos esos sistemas puedan ser pirateados.
Sí demuestra, en cambio, que existe una superficie potencial de exposición que debe ser adecuadamente protegida.
Cuando un ataque digital produce daños físicos
Esta es probablemente la diferencia más preocupante respecto de muchos ataques informáticos tradicionales.
El objetivo ya no necesariamente es robar información o bloquear una computadora.
Manipular determinados sistemas conectados puede provocar consecuencias en el mundo físico.
En una instalación frigorífica, por ejemplo, una modificación indebida de los controles de temperatura o de los ciclos de descongelamiento podría terminar dañando mercadería.
Tom Hegel, investigador de la empresa de ciberseguridad SentinelOne, planteó precisamente que una función completamente legítima puede transformarse en una herramienta perjudicial cuando queda bajo control de un atacante.
Modificar una configuración podría significar perder productos físicos, y no solamente interrumpir un sistema informático.
En un supermercado de grandes dimensiones, una falla prolongada en la cadena de frío podría representar pérdidas económicas considerables.
Las vulnerabilidades no son nuevas
Los especialistas llevan más de una década advirtiendo sobre estos riesgos.
Ya en 2015 investigadores demostraron la existencia de una vulnerabilidad en un refrigerador inteligente de Samsung que podía permitir interceptar determinadas comunicaciones de internet.
Aquella investigación no significaba que todas las heladeras inteligentes fueran inseguras, pero sirvió como demostración de un principio que continúa vigente: un electrodoméstico conectado también necesita seguridad informática.
Desde entonces, los fabricantes incorporaron nuevas protecciones y actualizaciones.
El inconveniente es que muchos dispositivos pueden permanecer funcionando durante diez, quince o incluso más años, mientras que el software y las amenazas digitales evolucionan muchísimo más rápido.
El problema de los aparatos que dejamos de actualizar
Una computadora o un teléfono recuerdan constantemente al usuario que existen actualizaciones disponibles.
Con otros dispositivos ocurre algo diferente.
¿Cuántas personas comprueban si su televisor, cámara de seguridad, router, heladera inteligente o sistema de alarma tiene pendiente una actualización de seguridad?
Ese es uno de los grandes desafíos del Internet de las Cosas.
Un aparato puede continuar cumpliendo perfectamente su función principal y, sin embargo, utilizar componentes de software que quedaron obsoletos.
A esto pueden sumarse contraseñas predeterminadas, servicios innecesariamente expuestos a internet o equipos que dejaron de recibir soporte del fabricante.
Contraseñas y actualizaciones: dos defensas fundamentales
Ciaran Martin, exdirector ejecutivo del Centro Nacional de Ciberseguridad del Reino Unido, sostiene que los fabricantes deben asumir una responsabilidad mayor en el desarrollo de dispositivos seguros.
Pero también existen medidas que dependen de los usuarios.
Mantener actualizado el software, cambiar las contraseñas predeterminadas y utilizar autenticación multifactor siempre que esté disponible puede reducir considerablemente determinados riesgos.
Desde abril de 2024, el Reino Unido exige además estándares mínimos de ciberseguridad para determinados dispositivos inteligentes destinados al consumidor, incluyendo requisitos relacionados con contraseñas y actualizaciones.
La tendencia apunta hacia un principio cada vez más aceptado: la seguridad informática debe formar parte del producto desde su diseño y no agregarse después como un accesorio.
¿Y los automóviles?
Los vehículos modernos son otro ejemplo extraordinario de esta transformación.
Un automóvil actual puede contener decenas de computadoras internas, sensores, conexiones Bluetooth, sistemas multimedia, GPS y comunicaciones móviles.
En 2015, investigadores demostraron públicamente que era posible comprometer remotamente determinados sistemas de un Jeep a través de su plataforma de entretenimiento conectada.
La demostración provocó una fuerte reacción de la industria y llevó a mejorar los mecanismos de seguridad.
El caso también dejó una enseñanza: cuando los sistemas de entretenimiento, comunicaciones y control del vehículo interactúan entre sí, la separación y protección de las diferentes redes internas resulta fundamental.
Fábricas, energía y agua: cuando el riesgo aumenta
La preocupación adquiere otra dimensión cuando se abandona el ámbito doméstico.
Fábricas, centrales eléctricas, plantas de tratamiento de agua, sistemas ferroviarios, redes logísticas y otras infraestructuras utilizan tecnologías conectadas para supervisar y controlar procesos.
Estas herramientas permiten que ingenieros y operadores conozcan en tiempo real qué está ocurriendo y, en determinadas situaciones, puedan intervenir a distancia.
El beneficio en eficiencia es enorme.
Pero las consecuencias potenciales de una falla de seguridad también pueden ser mucho mayores.
Por ese motivo, las infraestructuras críticas suelen utilizar diferentes capas de protección, redes segmentadas, controles de acceso, monitoreo permanente y protocolos específicos.
El mayor problema puede estar en los equipos antiguos
No necesariamente las instalaciones más modernas son las que generan mayor preocupación.
Los especialistas suelen prestar especial atención a los denominados sistemas heredados o legacy: máquinas que fueron diseñadas hace muchos años para funcionar durante décadas y posteriormente fueron conectadas a redes para permitir su administración remota.
En determinadas industrias todavía existen equipos que fueron concebidos cuando la posibilidad de un ataque desde internet prácticamente no formaba parte de los requisitos de diseño.
Reemplazar toda esa infraestructura puede resultar extremadamente costoso.
Por eso, empresas pequeñas o instalaciones con presupuestos limitados pueden enfrentar mayores dificultades para modernizar sus defensas.
Los supermercados ya conocen el impacto de los ciberataques
El sector minorista tiene antecedentes recientes que demuestran que una intrusión informática puede terminar afectando algo tan cotidiano como encontrar alimentos disponibles en una góndola.
En 2025, los supermercados británicos M&S y Co-op sufrieron importantes incidentes informáticos, generando dificultades operativas y problemas de abastecimiento en algunas tiendas.
En los días posteriores, clientes reportaron faltantes de determinados productos frescos.
Aquellos episodios demostraron hasta qué punto los sistemas digitales se encuentran integrados con logística, depósitos, proveedores, cajas, inventarios y distribución.
Un ataque contra computadoras puede terminar produciendo consecuencias visibles en el mundo físico.
¿Hay que desconectar todo?
No.
La conectividad permite detectar fallas antes de que provoquen daños, reducir consumos energéticos, mejorar procesos industriales y controlar instalaciones que se encuentran a cientos de kilómetros de distancia.
El desafío consiste en conectar de manera segura.
Esto implica mantener equipos actualizados, eliminar contraseñas predeterminadas, limitar el acceso remoto, separar las redes críticas de aquellas destinadas a usuarios y visitantes, utilizar autenticación adicional y retirar dispositivos que ya no reciben actualizaciones de seguridad.
También exige establecer claramente quién es responsable de la seguridad de cada equipo.
No alcanza con saber quién repara un congelador cuando deja de enfriar. En un mundo conectado también hay que determinar quién protege el software que permite controlarlo.
Una nueva frontera de la ciberseguridad
Durante muchos años, hablar de seguridad informática significaba pensar principalmente en computadoras, servidores y teléfonos.
Eso cambió.
Hoy una heladera puede tener una dirección de red. Un automóvil puede recibir actualizaciones por internet. Una fábrica puede supervisarse desde otra ciudad y una cámara frigorífica puede avisar automáticamente que está aumentando su temperatura.
La frontera entre el mundo digital y el físico se vuelve cada vez más pequeña.
Y allí aparece una paradoja de nuestra época: cuanto más inteligentes se vuelven los objetos cotidianos, más importante resulta protegerlos como si fueran computadoras.
El episodio de los supermercados europeos funciona entonces como una advertencia mucho más amplia. La pregunta ya no es solamente si alguien puede atacar un congelador.
La verdadera pregunta es cuántas máquinas que utilizamos todos los días ya están conectadas a internet sin que siquiera pensemos en ellas como dispositivos informáticos.